A passphrase egy általad hozzáadott extra szó vagy kifejezés, amely a 12 vagy 24 szavas seed-phrase mellé kerül, és egy teljesen új, rejtett tárcát nyit meg. Jól használva megvéd attól, hogy a seed-phrase esetleges megtalálója hozzáférjen a bitcoinodhoz. Rosszul használva viszont a leggyorsabb módja annak, hogy kizárd magad a saját tárcádból.
Ez az útmutató gyártófüggetlen: minden BIP39-es tárcára igaz, legyen az Trezor, BitBox, SeedSigner vagy egy szoftvertárca. Haladó funkció. Csak akkor kezdj bele, ha a seed-phrase mentését már magabiztosan kezeled, és végigolvastad a kockázatokról szóló részt is!
Tartalomjegyzék
Mi az a passphrase?
A passphrase a BIP39 szabvány opcionális kiegészítője. A bitcoinerek „13. szónak” vagy „25. szónak” is hívják, mert a 12 vagy 24 szavas seed-phrase mellé kerül. Valójában nem kell szónak lennie: bármilyen karaktersorozat lehet.
Érdemes tisztázni, miben különbözik a PIN-kódtól, a szoftvertárca jelszavától és a seed-phrase-től:
- Nem a PIN-kód. A PIN a hardvertárcát zárja le, hogy aki ellopja, ne tudja használni. A passphrase viszont a titkos kulcs része: e nélkül a seed-phrase-ből nem a te tárcád jön elő.
- Nem a szoftvertárca jelszava. Egy szoftvertárca jelszava csak a számítógépen tárolt fájlt titkosítja. Ha a seed-phrase-ből egy másik gépen állítod vissza a tárcát, a tárca jelszavára nincs szükség. A passphrase-re viszont igen. Kivétel a Ginger Wallet, ahol a program jelszava egyben a passphrase is, így visszaállításkor erre is szükséged lesz. Erről a HUSZONEGY podcast Ginger Wallet-bemutató adásában részletesen is beszélgettünk.
- Nem úgy működik, mint a seed-phrase. A seed-phrase-t csak egyszer, a tárca létrehozásakor vagy visszaállításakor írod be, utána a legtöbb hardvertárca megjegyzi. (Kivételek az állapotmentes eszközök, például a SeedSigner, ahol minden használatkor a seed-phrase-t is meg kell adni.) A passphrase-t viszont a legtöbb eszköz nem tárolja: minden bekapcsoláskor, minden aláírás előtt újra be kell gépelned. Ezért a passphrase nemcsak egy biztonsági mentés, hanem valami, amit rendszeresen, hibátlanul be kell tudnod írni, sokszor egy apró kijelzőn, néhány gombbal. Egyes eszközök kényelmi funkcióként el tudják menteni: a Ledger például egy második PIN-kódhoz köti, a Coldcard pedig titkosítva a microSD-kártyára menti. Ezzel viszont a védelem egy része elvész: aki az eszközt és a PIN-t megszerzi, a passphrase-es tárcához is hozzáfér.
Az Electrum saját seedformátumot használ, amelynél ugyanez „extend with custom words” néven szerepel. Az elv azonos, a két formátum mégsem cserélhető fel egymással.
Hogyan működik a passphrase?
A tárca a seed-phrase-ből és a passphrase-ből együtt számolja ki a kulcsokat. Ha a passphrase akár egyetlen karakterben eltér, egészen más kulcsok és címek jönnek ki, vagyis egy teljesen új tárca.
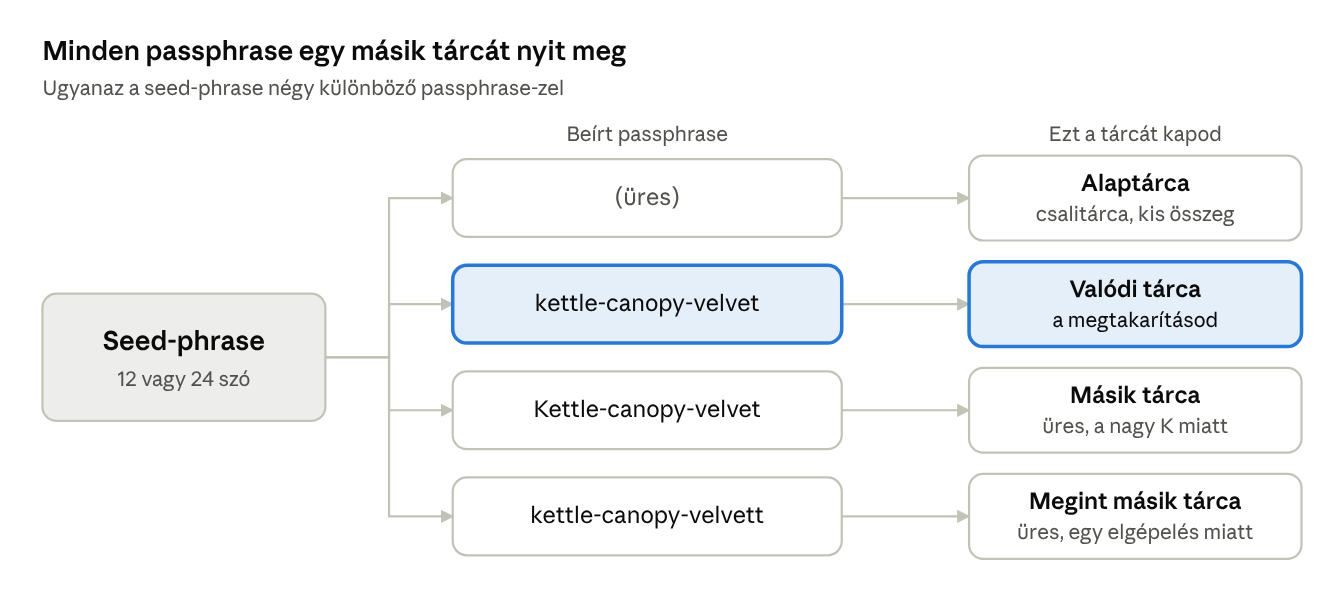
Üres passphrase-zel a seed-phrase az alaptárcát nyitja meg, ezt használod akkor is, ha a funkció ki van kapcsolva. A szoftver nem tudja, melyik a „helyes” passphrase, mert nincs mihez viszonyítania, ezért soha nem jelez hibát, hanem egy másik tárcát jelenít meg.
Mire jó a passphrase?
A passphrase fő haszna, hogy a seed-phrase önmagában nem elég a bitcoinod eléréséhez.
- Védelem a seed-phrase megtalálása ellen. Ha valaki esetleg rábukkan a seed-phrase-re (betörő, kíváncsi rokon, egy rosszul elrejtett fémlapka megtalálója), a passphrase nélkül csak egy üres vagy jelentéktelen tárcát lát.
- Védelem a hibás véletlenszám-generátor ellen. A seed-phrase csak annyira biztonságos, amennyire véletlenszerűen jött létre. 2026 nyarán kiderült, hogy az egyik legmegbízhatóbbnak tartott hardvertárca, a Coldcard véletlenszám-generátora hibás volt, és az alapbeállítással készült seed-phrase-ek megjósolhatók lettek. Akik erős, véletlenszerű passphrase-t adtak hozzá, vagy legalább 50 kockadobással vittek be külső véletlenszerűséget, védve maradtak. A passphrase ugyanis új kulcsot hoz létre, amelyben a két forrás véletlenszerűsége összeadódik: ha az egyik gyenge is, a másik még megvédi a tárcát. Ezért érdemes a passphrase-t is kockadobással előállítani. Erről bővebben a HUSZONEGY podcast Jobban, mint a Binance: így vigyázz a bitcoinodra! című adásában is szó volt.
- Csalitárca. A seed-phrase passphrase nélkül is egy tárcához vezet. Ha abban tartasz egy kisebb összeget, kényszerhelyzetben azt átadhatod, miközben a valódi megtakarítás a passphrase mögött marad. A BIP39 szabvány szerint minden passphrase érvényes tárcát ad, így technikailag nem dönthető el, melyik van használatban. Egyes eszközökön az is beállítható, hogy ne kérje be minden belépéskor a passphrase-t, így az sem látszik, hogy egyáltalán használsz-e ilyet.
- Több tárca egy seed-phrase-ből, tudatosan. Haladóknak: ugyanahhoz a seed-phrase-hez több passphrase-t is beállíthatsz, és mindegyik külön tárca lesz, például egy a hosszú távú megtakarításnak, egy a napi használatnak. Minden passphrase-t ugyanúgy menteni kell, és az örököseidnek mindegyikről tudniuk kell!
- A seed-phrase kettévágása helyett. Sokan két részre bontják a seed-phrase-t, és külön helyen tárolják. Ez azonban gyengíti a védelmet. Aki megtalálja az egyik felét, annak már csak a hiányzó hat szót kell kitalálnia. Ez nem fele annyi munka, hanem nagyjából négytrilliószor kevesebb, mint a teljes seed-phrase kitalálása. A passphrase ugyanezt a célt szolgálja, gyengítés nélkül: a seed-phrase mind a 12 (vagy 24) szavát együtt tárolod egy helyen, a passphrase-t pedig egy másik helyen. Aki csak az egyiket találja meg, nem jut hozzá a megtakarításodhoz. (Ezt a HUSZONEGY podcast öröklésről szóló adásában is körüljártuk.)
Nagy összegeknél érdemes a multisig megoldást is megfontolni. Ott több eszköz és több seed-phrase kell egy utaláshoz, így egyetlen elveszett vagy ellopott mentés sem végzetes. Az egyes aláíró kulcsokhoz viszont általában nem ajánlott még passphrase-t is beállítani. A legnagyobb kockázat ma is a hozzáférés elvesztése, és minden plusz réteg növeli ennek esélyét, ezért a multisig aláírói jellemzően egyszerű, 12 vagy 24 szavas seedek maradnak. Hogy mikor elég a passphrase, és mikor éri meg a multisig bonyolultabb kezelése, arról a HUSZONEGY podcast Kiszedhető a 12 szó a hardvertárcádból? című adásában is beszélgettünk.

Passphrase kockázatok
A passphrase-t nem lehet visszaállítani, megváltoztatni vagy „elfelejtett jelszó” gombbal pótolni. Ha elveszted, a mögötte lévő bitcoin végleg elérhetetlenné válik, akkor is, ha a seed-phrase hibátlanul megvan.
- Nincs hibaüzenet. A tárca minden beírt passphrase-t elfogad, és mindegyikhez nyit egy érvényes tárcát. Egy elgépelés nem hibaüzenethez vezet, hanem egy üres tárcát nyit meg.
- Minden karakter számít. A kis- és nagybetű különbözik (
Alma≠alma), és a szóköz is karakter, a kifejezés elején vagy végén is. - Ékezetek. A szabvány elvileg kezeli az ékezetes betűket, de sok hardvertárca billentyűzetén nincs ő, ű vagy á, és van, amelyik csak ékezet nélküli karaktert fogad el, legfeljebb 50-et. Attól függetlenül, hogy egy eszközön be tudtad írni, lehet, hogy egy másikon nem fogod tudni beírni. Ha magyar szavakból raknád össze a passphrase-t, erre különösen figyelj!
- Túl gyenge passphrase. Aki megszerzi a seed-phrase-t, otthon korlátlan számú próbálkozással kereshet rá a passphrase-re. Egy születésnap, egy becenév vagy egy ismert idézet percek alatt meglehet.
- Az örökösök nem tudnak róla. Ha csak a seed-phrase-t hagyod hátra, a családod az üres alaptárcát vagy a kis összegű csalitárcát fogja látni, és azt hiszi, hogy ennyi az örökség.
Hogyan válassz passphrase-t?
A jó passphrase véletlenszerű, elég hosszú ahhoz, hogy ne lehessen kitalálni, és elég rövid ahhoz, hogy bármilyen hardvertárcán kényelmesen és hibátlanul begépeld. Hiszen ezt minden használatkor meg kell tenned.
- 4 véletlen szó. Ne te találd ki, mert az emberi „véletlen” kiszámítható! Dobókockával válassz szavakat az EFF angol szólistájáról (lent leírjuk, hogyan)! Az EFF (Electronic Frontier Foundation) egy 1990 óta működő amerikai nonprofit szervezet, amely a digitális szabadságjogokért és a magánszféra védelméért dolgozik. A szólistát 2016-ban adták ki, kifejezetten dobókockás passphrase-generáláshoz. Négy szó ebből kb. 52 bit véletlent ad. Általános jelszónak ez kevés lenne (az EFF ott legalább hat szót javasol), a passphrase-nél viszont elég. A támadónak ugyanis először a seed-phrase-t kell megszereznie, vagy egy hibás eszköz miatt kitalálnia, és a passphrase véletlenszerűsége ekkor is hozzáadódik a seed-phrase-éhez. Emellett a BIP39 szándékosan lassúvá teszi a próbálgatást: minden egyes tippnél 2048 körös számítást kell lefuttatni. Négy szó kötőjelekkel átlagosan kb. 31 karakter, így bármelyik eszközön kényelmesen begépelhető. Ha a hosszú szavak begépelése az eszközödön nehézkes, használhatod az EFF rövid szólistáját is (eff_short_wordlist_1.txt, 1296 szó, szavanként négy kockadobás). Ebből 5 szó kell a hasonló erősséghez, de a szavak rövidebbek.
- Csak kisbetű, ékezet nélkül. Így nem számít, milyen eszközön írod be.
- Egyetlen, egyszerű elválasztó. Kötőjel vagy semmi. A szóköz is karakternek számít, de papíron nehéz észrevenni, ha egy kimaradt vagy duplán került bele, ezért érdemes inkább kötőjelet használni.
- Semmi személyes. Nevek, dátumok, címek, dalszöveg, idézet nem jó, mert kitalálható: a személyes adataidat mások is ismerhetik, az ismert szövegeket pedig a támadók gépi listákról próbálgatják.
Így válassz szavakat dobókockával:
- Töltsd le az EFF hosszú szólistáját (eff_large_wordlist.txt)! 7776 szó van benne, mindegyik előtt egy ötjegyű szám 11111 és 66666 között.
- Dobj egy kockával ötször egymás után, és írd le a számokat sorban! Például 4, 3, 1, 6, 2 → 43162.
- Keresd meg a listában ezt a számot, és írd le a mellette álló szót!
- Addig ismételd, amíg négy szavad nem lesz!
- Fűzd össze őket kötőjellel! Néhány szóban eleve van kötőjel (pl. drop-down), ezeket is pontosan így írd le!
Ha egy szó nem tetszik, akkor se dobj újra, és ne cserélj szót, mert azzal csökkented a véletlenszerűséget, vagyis az entrópiát! Valódi dobókockát használj, ne telefonos alkalmazást vagy weboldalt!
Példa a formátumra (ezt ne használd, csak minta!): kettle-canopy-velvet-harbor
A passphrase erőssége akkor számít, amikor valaki már megszerezte a seed-phrase-t. Pont erre a helyzetre állítod be, ezért kevesebb szónál ne állj meg! Hosszabbra viszont nem érdemes nyújtani, mert amit nehéz begépelni, azt előbb-utóbb elgépeled, vagy kikapcsolod.
Hogyan mentsd el a passphrase-t?
A passphrase-t írd le, és soha ne tárold ugyanott, ahol a seed-phrase-t! Ha a kettő egy helyen van, aki megtalálja az egyiket, megtalálja a másikat is, és a passphrase semmit sem véd.
- Papíron vagy fémen, nyomtatott nagybetűkkel, hogy a betűk ne legyenek összetéveszthetők. Ha kisbetűs a passphrase, ezt is jelöld rajta! Egy magyar gyártású titán mentőlapkát a HUSZONEGY podcast Magyar titánium lapka a Bitcoin tárca mentéséhez című adásában mutattunk be.
- Legalább két példányban, két külön helyen. Egyik se legyen a seed-phrase mellett!
- Soha ne digitálisan: se fotó, se jegyzetalkalmazás, se jelszókezelő felhővel, se e-mail!
- Ne bízd a memóriádra! Évek múlva, stresszhelyzetben vagy baleset után a legbiztosabbnak hitt kifejezés is elhalványul.
Jó felosztás például: a seed-phrase fémlapkán otthon, a passphrase egy példánya egy megbízható rokonnál, a másik egy bankszéfben. Így egyetlen betörés vagy tűz sem juttat senkit mindkettőhöz, és egyetlen hely elvesztése sem zár ki téged végleg.
Passphrase beállítás lépésről lépésre
A menüpontok neve eszközönként más, a folyamat viszont mindenhol ugyanez. Fontos: egy satot se küldj a passphrase-es tárcába, amíg a visszaállítást ki nem próbáltad!
- Készítsd elő a mentést! A seed-phrase már legyen biztonságosan leírva! Válaszd ki a passphrase-t az előző rész szerint, és írd le egy papírra, mielőtt bármilyen tárcába beírnád!
- Kapcsold be a passphrase funkciót a hardvertárcán vagy a tárcaprogramban! Sok eszközön ez alapból ki van kapcsolva.
- Írd be a passphrase-t, és jegyezd fel az ujjlenyomatot! A legtöbb tárca (pl. Sparrow) megmutatja a tárca 8 karakteres „master fingerprint”-jét. Ez nem titkos adat, írd fel a passphrase mellé! Később minden belépésnél ezzel ellenőrizheted, hogy jól gépelted-e be. Ha az eszközöd engedi, a passphrase-t magán a hardvertárcán írd be, ne a számítógépen vagy a telefonon! Ott egy kártevő kilesheti, és akkor a passphrase már nem nyújt plusz védelmet.
- Jegyezd fel az első fogadócímet is, további ellenőrzésnek!
- Küldj egy kis próbaösszeget a passphrase-es tárcába!
- Próbáld ki a visszaállítást! Töröld az eszközt, vagy használj egy másik eszközt, és állítsd vissza a tárcát a seed-phrase-ből és a leírt passphrase-ből! Csak akkor jó, ha ugyanaz az ujjlenyomat, ugyanaz a cím és ott a próbaösszeg. Később is rendszeresen lépj be a leírt passphrase-zel, és nézd meg, hogy ugyanaz az ujjlenyomat jön-e ki! Így időben kiderül, ha a leírt példány megkopott vagy hibás.
- Ezt követően küldd át a nagyobb összeget!
- A napi követéshez használj watch-only tárcát! A passphrase-es tárca publikus kulcsát (xpub) betöltheted pl. Sparrow-ba vagy Nunchukba. Így az egyenleget és a fogadócímeket látod, és a passphrase-t csak aláíráskor kell beírnod. Mivel a hardvertárca a passphrase-t nem jegyzi meg, ezzel sokkal ritkábban kell begépelned.
Ha egyszer beírod a passphrase-t, és üres tárca fogad: ne ess pánikba! Ennek az oka szinte mindig elgépelés. Nézd meg az ujjlenyomatot, és gépeld be újra lassan!
Öröklés
Bitcoin öröklés esetén az örökösnek tudnia kell, hogy létezik passphrase, és azt is, hogy hol találja azt. Nélküle a seed-phrase csak az alaptárcát nyitja meg, a passphrase mögötti megtakarítás pedig örökre elérhetetlen marad számukra.
- Írj egy rövid útmutató levelet! Legyen benne, hogy van passphrase, hol van a seed-phrase és hol a passphrase, milyen eszközzel vagy programmal lehet visszaállítani, és mi a várt ujjlenyomat! Magát a passphrase-t ne írd bele!
- Ne legyen egy helyen minden! A levél, a seed-phrase és a passphrase lehet három különböző helyen, így egyik sem ad önmagában hozzáférést.
- Gyakoroljátok együtt! Egy kis összegű teszttárcán mutasd meg a családtagnak, hogyan kell seed-phrase-t és passphrase-t beírni! Sokkal könnyebb lesz majd neki, ha egyszer már csinálta.
Elakadtál a beállításnál?
Szívesen átnézzük veled lépésről lépésre. A seed-phrase-edet és a kulcsaidat soha nem kérjük el.
Ingyenes ismerkedő hívás- 30 perc
- Kötelezettségmentes
- Bitcoin-only